Een gateway is geen beveiligingsconcept
Nauwelijks ligt het egress-thema op tafel, of de reflex komt: “We bouwen een egress-gateway, dan loopt alles via één plek.” Besloten is het vaak voordat iemand vraagt wat het eigenlijk moet afdwingen.
- Datum
- Onderwerp
- Egress-gateway
- Bronnen
- 2
- Leestijd
- 2 min
- Versie
- Vertaling
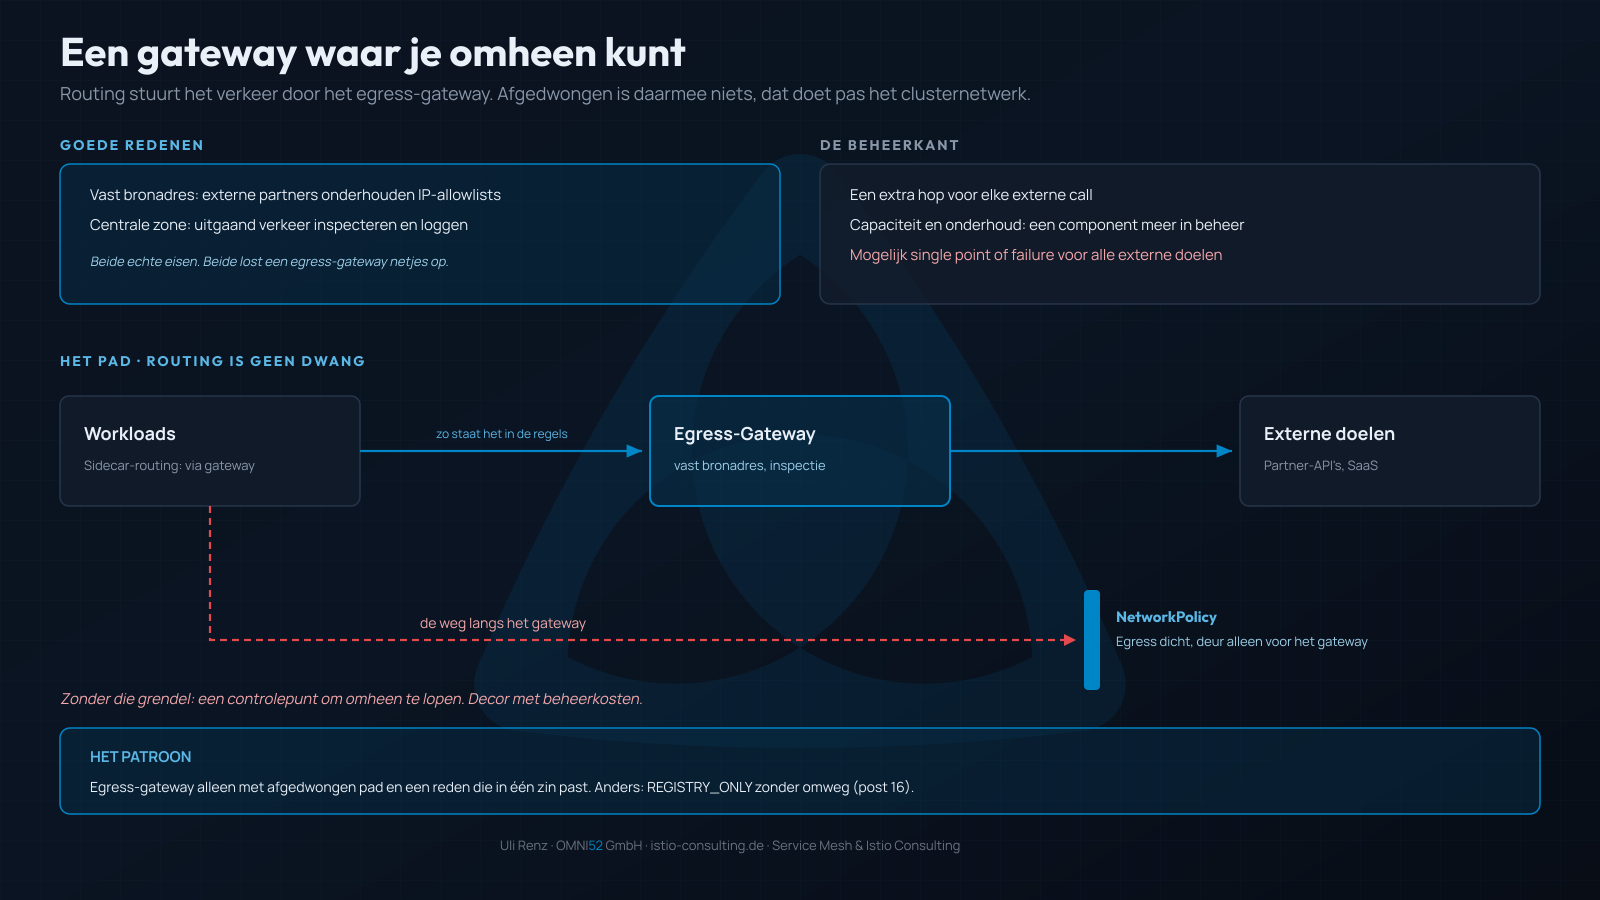
Er zijn goede redenen voor dat ding. Externe partners onderhouden IP-allowlists, dan heeft uitgaande traffic een vast, bekend bronadres nodig. Of compliance eist een centrale zone waarin uitgaand verkeer wordt geïnspecteerd en gelogd. Beide zijn echte eisen, beide lost een egress-gateway netjes op.
Afbeelding als tekst
Paddiagram van een egress-gateway: workloads routeren via een sidecar-regel door het gateway naar externe doelen, een rood gestippelde bypass loopt onderaan langs het gateway en wordt tegengehouden door een NetworkPolicy-grendel (egress dicht, deur alleen voor het gateway). Bovenaan twee kaarten: de goede redenen (vast bronadres voor IP-allowlists, centrale inspectiezone) en de beheerkant (een extra hop per externe call, capaciteit en onderhoud, mogelijk single point of failure).
Alleen: dat traffic via het gateway HOORT te lopen, staat in routing-regels van de sidecars. Afgedwongen is daarmee niets. De Istio-documentatie zegt het in essentie zelf: de mesh op zichzelf garandeert niet dat uitgaand verkeer echt door het egress-gateway loopt, daarvoor zijn flankerende mechanismen zoals NetworkPolicies nodig. Pas als het clusternetwerk de directe weg naar buiten voor alle workloads dichtzet en alleen voor het gateway de deur openlaat, wordt de routing een dwang.
Zonder die grendel hebben jullie een gateway waar je omheen kunt. Dat is geen controlepunt, dat is decor met beheerkosten.
En de beheerkant hoort in dezelfde rekensom: een extra hop voor elke externe call, een component die capaciteit en onderhoud nodig heeft, en een mogelijk single point of failure precies op het pad naar jullie externe afhankelijkheden.
Het patroon dat standhoudt: een egress-gateway alleen met een afgedwongen pad en een reden die in één zin past. Ontbreekt een van beide, dan is REGISTRY_ONLY zonder omweg (report #16) de eerlijkere architectuur. Dezelfde inventarisatie, één hop minder, niets voorgewend.
De vraag voor beslissers hierbij heeft twee delen: wat dwingt jullie gateway precies af? En heeft ooit iemand gecontroleerd of je eromheen kunt? Vertel gerust wat er bij jullie in het pad staat, controlepunt of gegroeide gewoonte. Ik lees mee.